Superficie d'attacco interna ed esterna, in un digital twin.
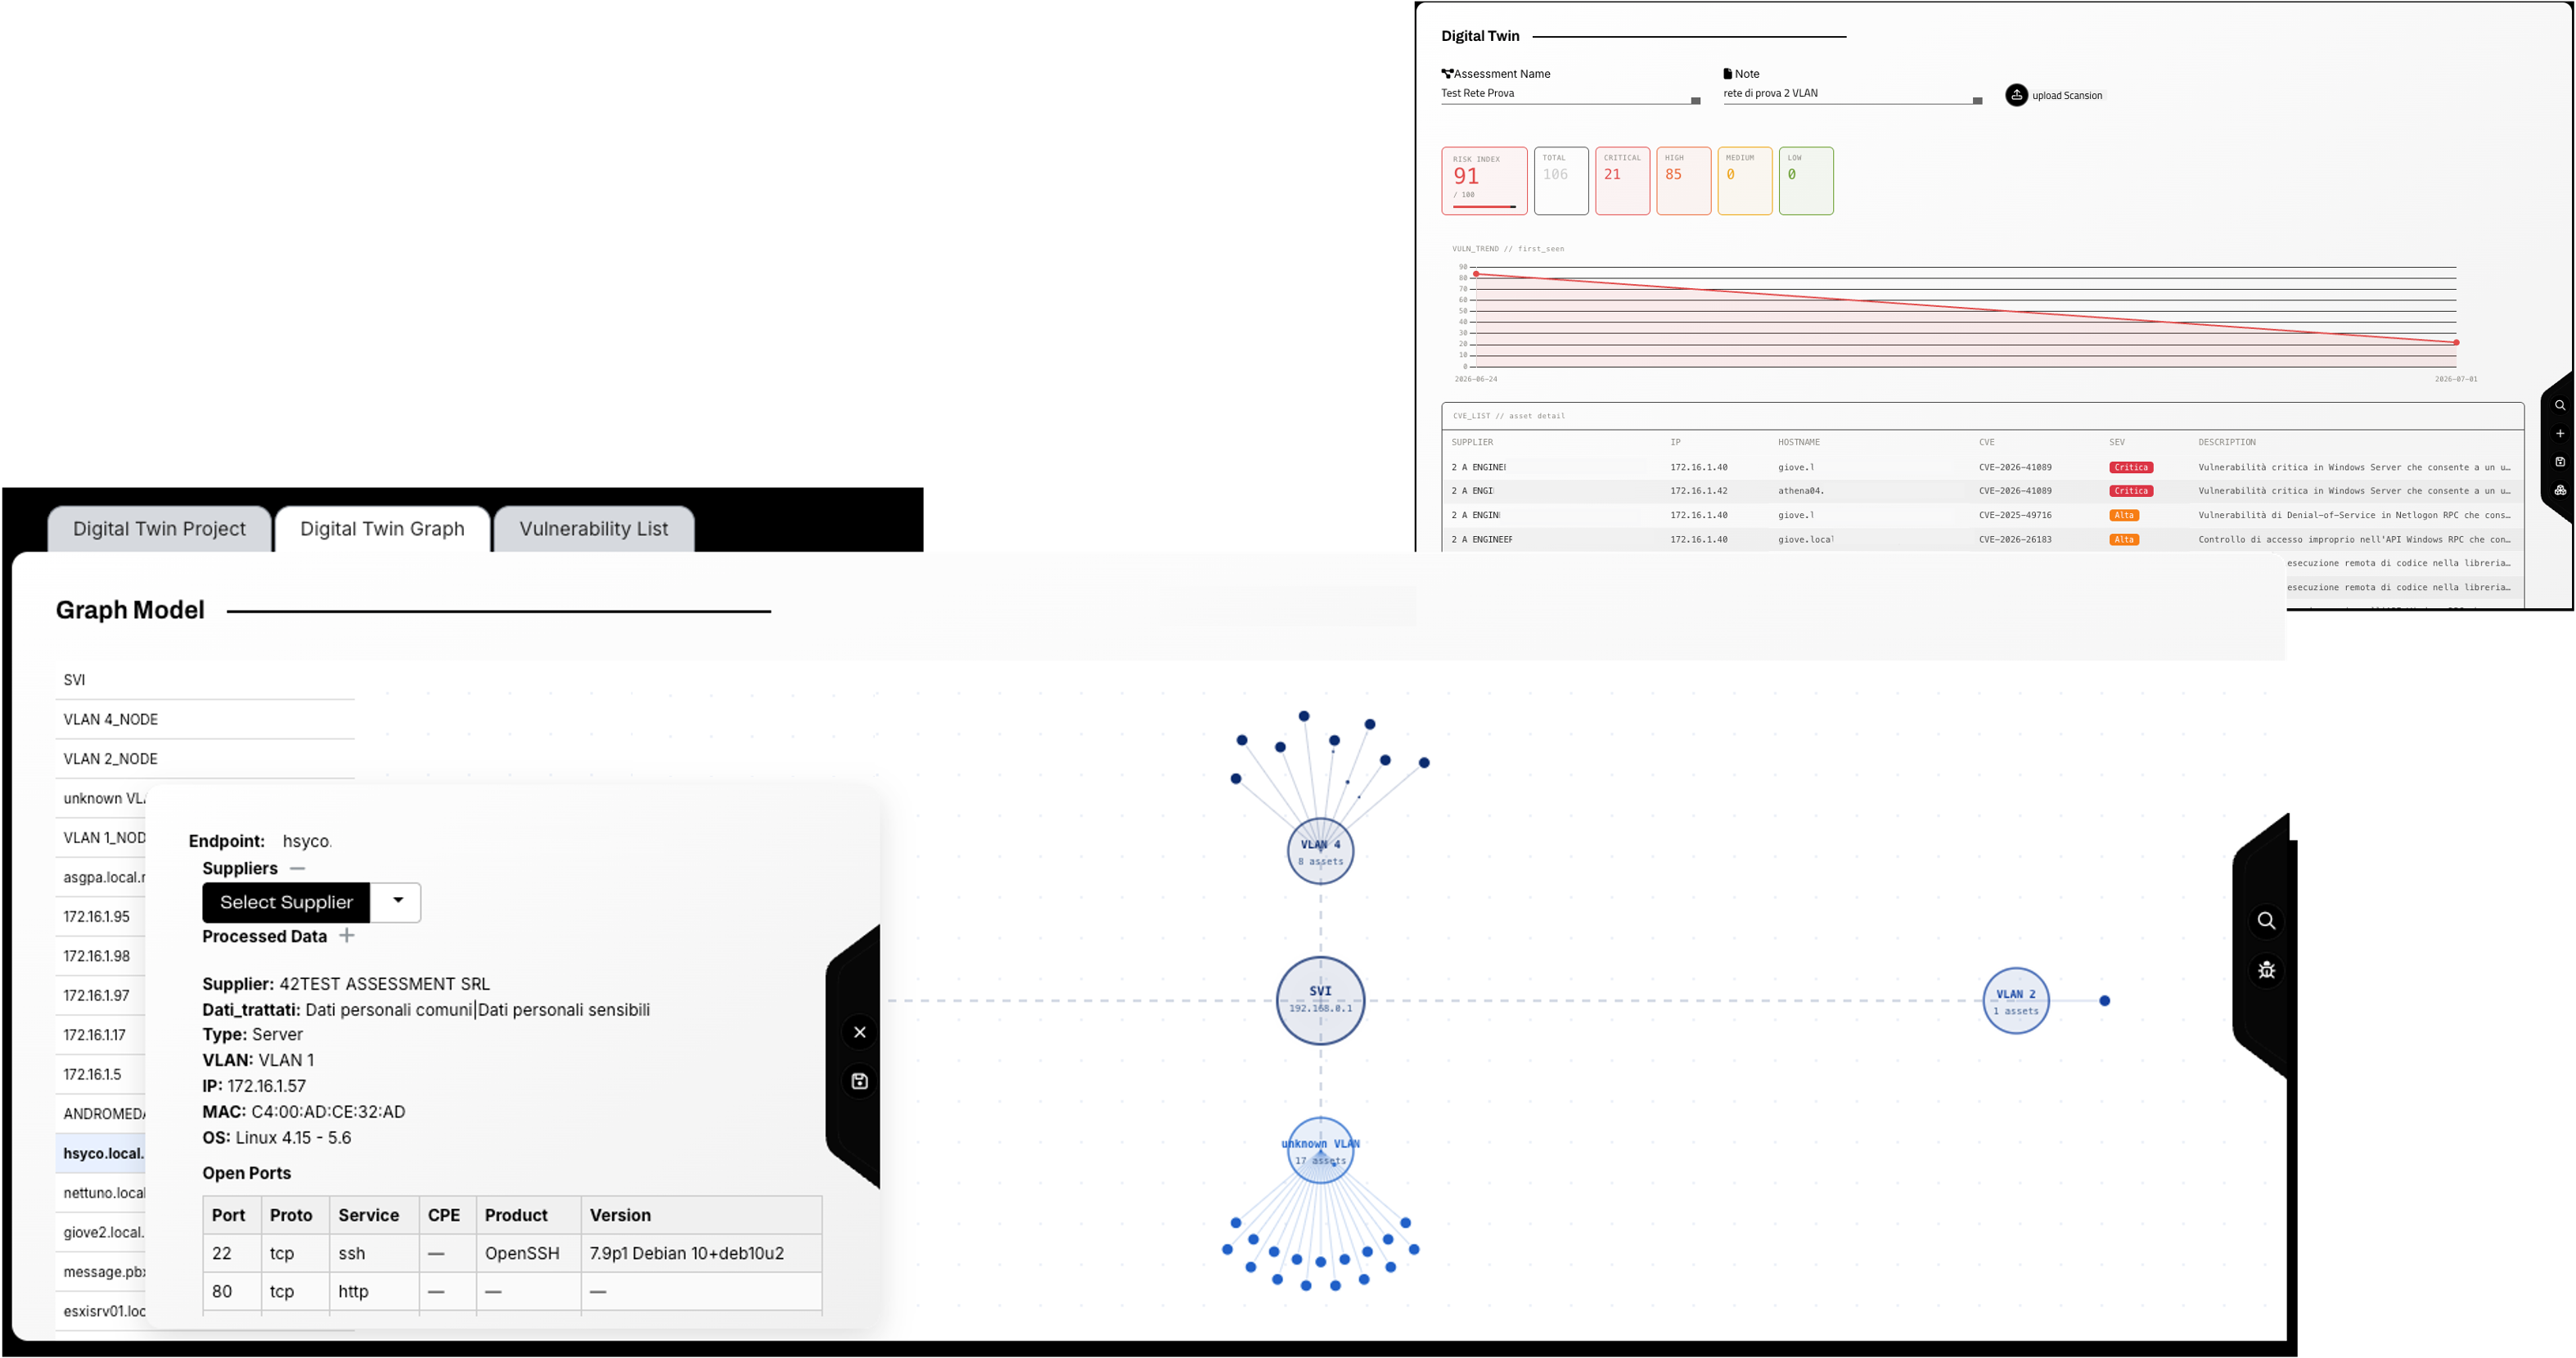
Un digital twin della rete mappa asset, VLAN e vulnerabilità interne, mentre il modulo di attack surface esterna assegna un rating sintetico al perimetro pubblico dell'azienda.
Superficie d'attacco interna ed esterna, sotto controllo
Predator è il modulo di cyber risk di SynapSec: mappa asset, vulnerabilità ed esposizione del perimetro, monitora infrastrutture e web application con la relativa SBOM, analizza il codice dei progetti AI agentici e traduce tutto in un rating di rischio.
Superficie d'attacco interna ed esterna, in un digital twin
Un digital twin della rete mappa asset, VLAN e vulnerabilità interne (CVE, porte aperte, servizi esposti), mentre il modulo di attack surface esterna assegna un rating sintetico — basato su GDPR, data breach, dark web, reputazione IP, porte e DNS — al perimetro pubblico dell'azienda.
- InternaDigital twin, CVE, porte e servizi per asset
- EsternaRating sintetico su più fattori di esposizione
- OutputGlobal Cyber Risk Rating (A–C)
Analisi statica del codice, pensata per i progetti AI agentici
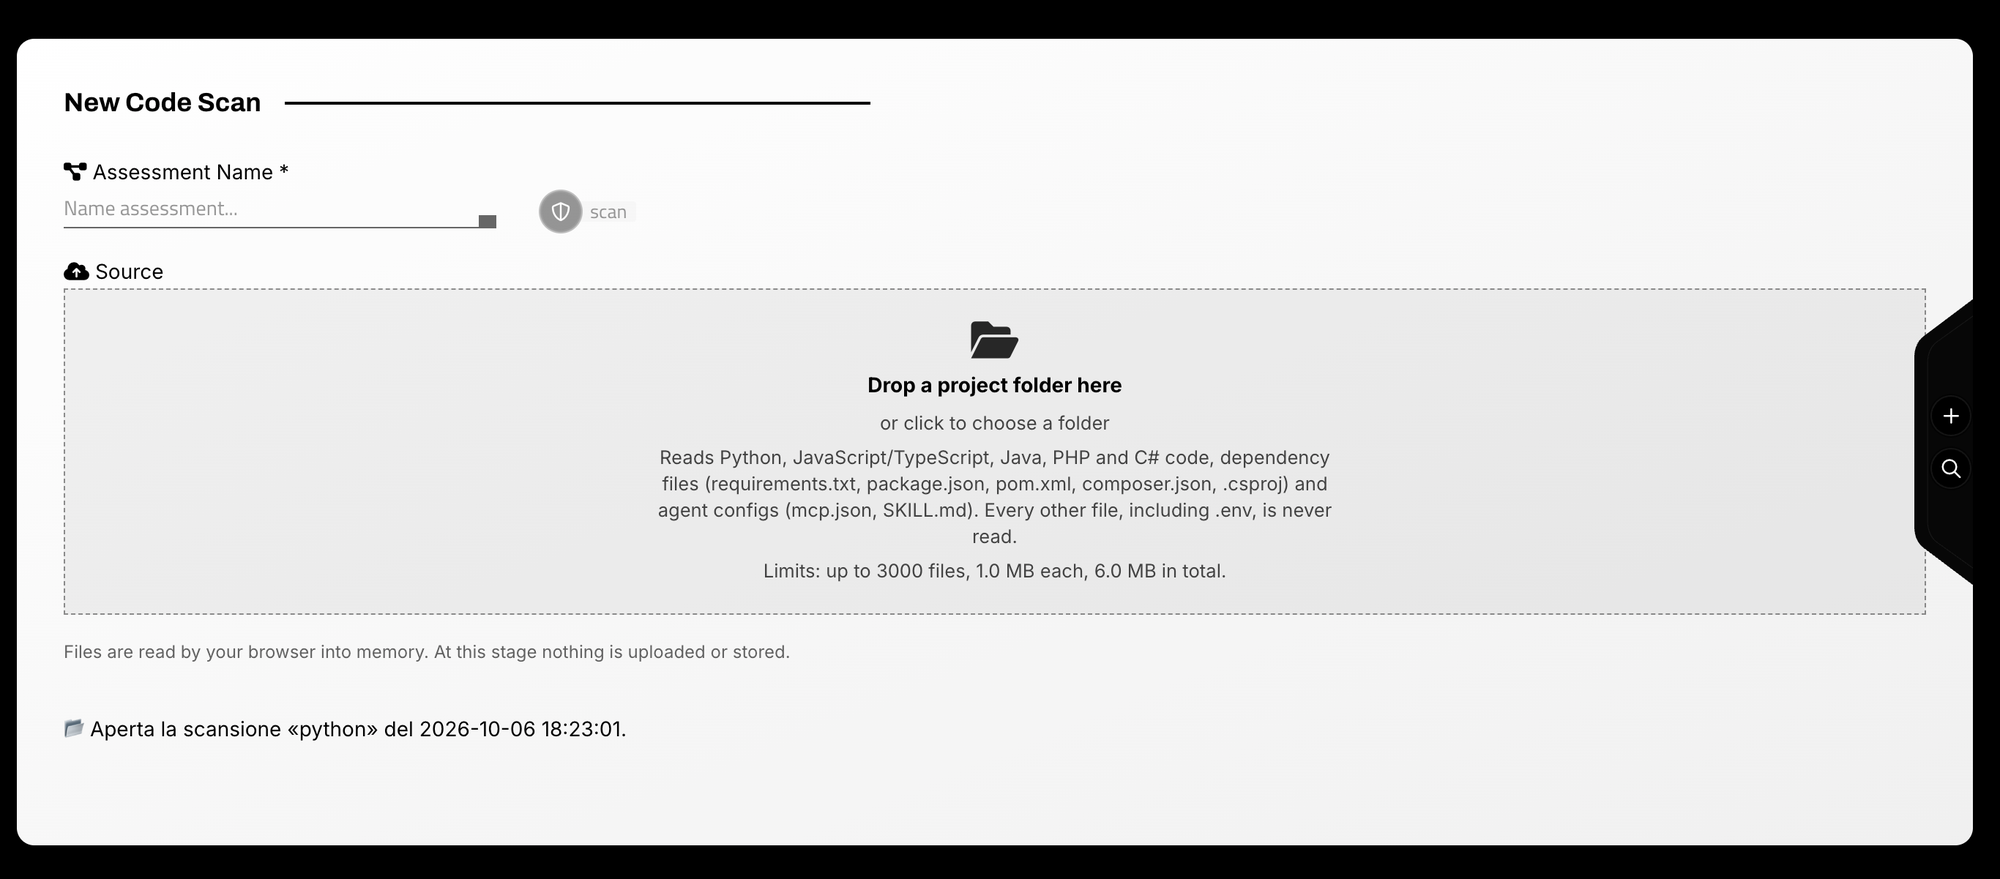
Trascini la cartella del progetto e Predator analizza il codice sorgente, le dipendenze e le configurazioni degli agenti AI, come i server MCP e le skill. I file vengono letti dal browser in memoria: in questa fase nulla viene caricato o salvato, e i file sensibili come .env non vengono mai letti.
- LinguaggiPython, JavaScript/TypeScript, Java, PHP, C#
- Dipendenzerequirements.txt, package.json, pom.xml, composer.json, .csproj
- Config agentimcp.json, SKILL.md
- PrivacyLettura locale nel browser, .env mai letto
Ogni finding mappato su MITRE ATLAS, con rischio e mitigazione
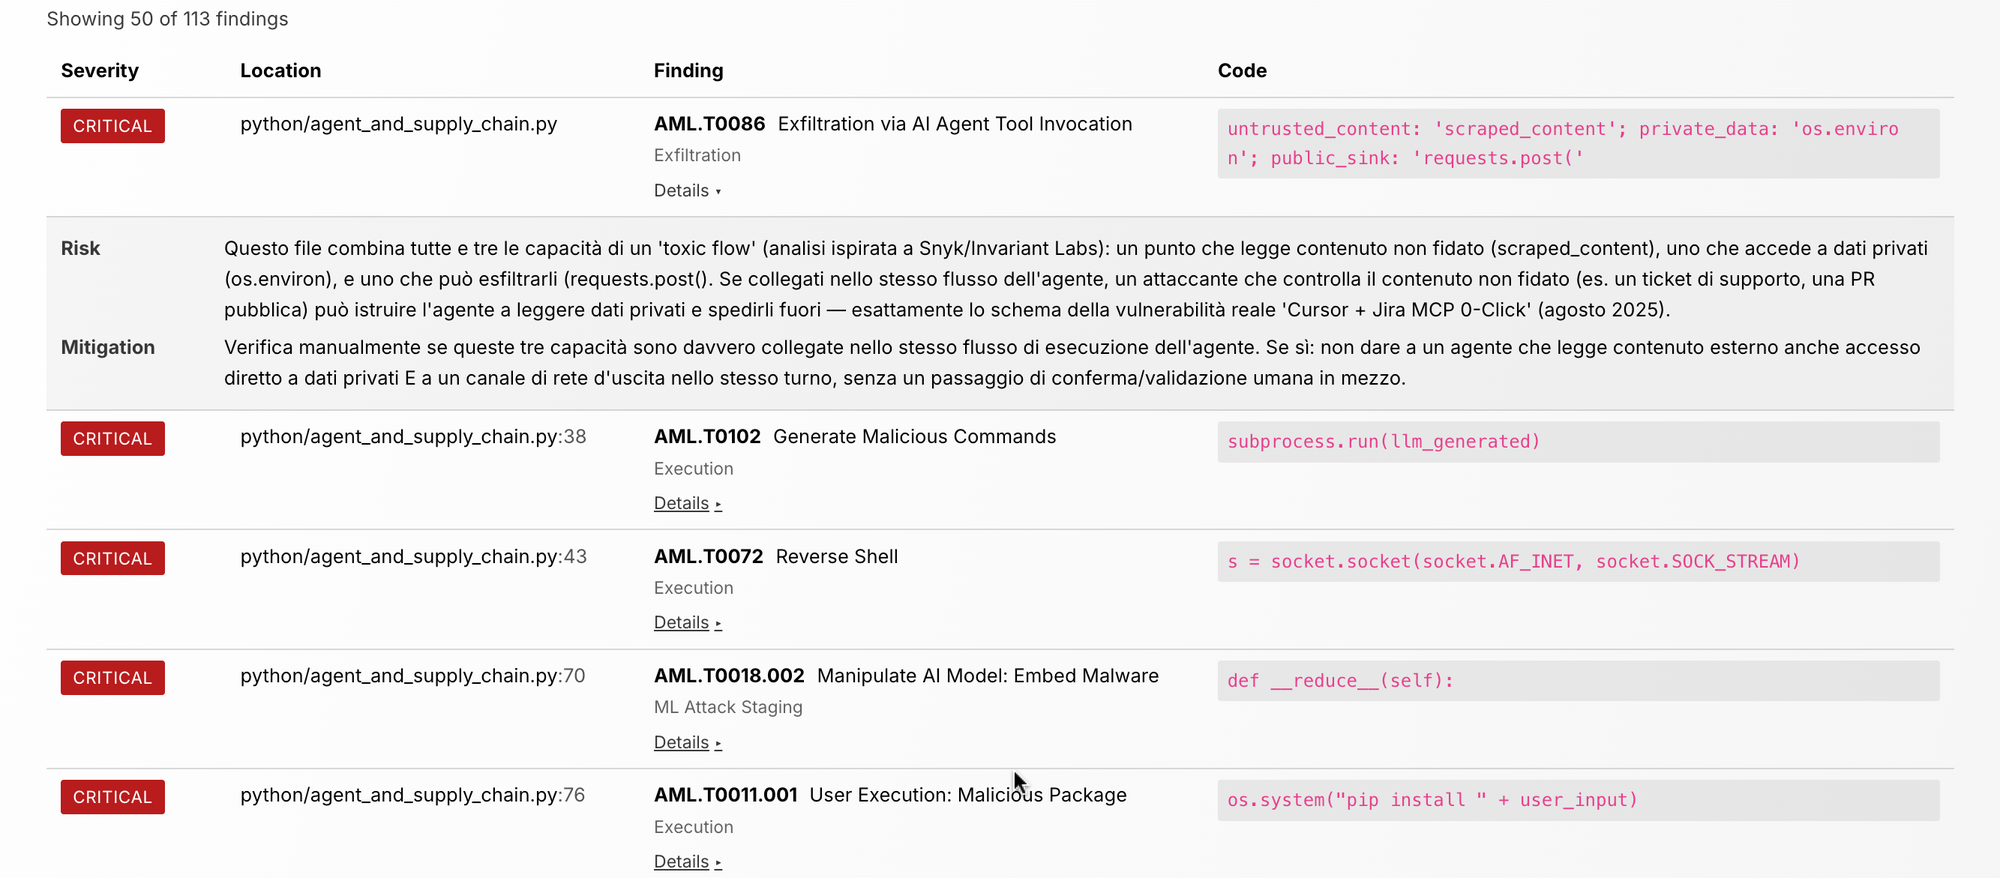
Le vulnerabilità vengono classificate per severity e ricondotte alle tecniche MITRE ATLAS, dall'esfiltrazione tramite tool invocation degli agenti all'esecuzione di comandi generati dal modello, fino a reverse shell e pacchetti malevoli. Per ogni finding trovi file e riga, il frammento di codice coinvolto e una spiegazione del rischio con la mitigazione consigliata. L'analisi dei "toxic flow" segnala quando contenuto non fidato, accesso a dati privati e un canale di uscita convivono nello stesso flusso dell'agente.
- TassonomiaMITRE ATLAS (es. AML.T0086, AML.T0102)
- DettaglioSeverity, file e riga, codice, rischio, mitigazione
- Toxic flowInput non fidato + dati privati + esfiltrazione
Un'unica piattaforma AI, architettura modulare
SynapSec è un ecosistema integrato basato su un unico framework modulare, che riunisce tutte le soluzioni della piattaforma e consente di adottarle singolarmente o combinarle in base alle specifiche esigenze aziendali. Grazie all'integrazione di tecnologie LLM e RAG per l'assistente AI e di connettori cloud e on-premise, offre una piattaforma flessibile, scalabile e progettata per evolvere insieme alle normative, ai processi e alle necessità dei team.
SaaS, zero installazioni
Piattaforma interamente in cloud: accedi da browser, senza infrastruttura da gestire lato cliente.
AI Assistant integrato
Un assistente conversazionale con RAG sui tuoi documenti risponde su policy, compliance e risposte dei fornitori.
White-label
Personalizza l'interfaccia con il logo della tua azienda per condividerla con reparti e fornitori come strumento proprio.
Multi-normativa
NIS2, GDPR, DORA, AI Act e CRA gestite nella stessa piattaforma, con moduli dedicati per ciascuna.
Integrabile
Connettori cloud (Google Cloud, AWS, Aruba Cloud, Register.it) e on-premise, senza obbligarti a spostare i dati altrove.
Consulenza inclusa
I nostri consulenti ti supportano nell'adozione della piattaforma e nell'integrazione della cybersecurity nei processi aziendali.
Vedi Predator sulla tua superficie d'attacco
Ti mostriamo come Predator mappa asset, vulnerabilità ed esposizione esterna della tua azienda.