Progettare sistemi e software sicuri, dal disegno al codice.
Secure Flow è il modo per gestire e governare in sicurezza la progettazione di nuovi sistemi e software: dall'impianto documentale al modello delle minacce e all'analisi del rischio, dai requisiti di sicurezza alla verifica del codice, con un'attenzione particolare alle architetture AI.
Un percorso unico, dalla policy al codice verificato
Ogni fase alimenta la successiva e l'Academy le accompagna tutte: le policy definiscono le regole, il threat model individua le minacce dell'architettura, l'analisi del rischio le valuta e stabilisce le priorità, i requisiti le traducono in controlli e Predator verifica che il risultato sia davvero sicuro.
Impianto documentale
Le policy e le procedure di riferimento per lo sviluppo sicuro, mappate sugli standard.
Modello delle minacce
Dal disegno dell'architettura per zone di rete a minacce, probabilità, impatto e requisiti.
Analisi del rischio
Le minacce valutate per probabilità e impatto sugli asset, con le priorità di intervento.
Requisiti di sicurezza
Requisiti derivati da MITRE ATLAS, ATT&CK, OWASP, CRA, ISO 27001 e IEC 62443.
Codice e infrastrutture
Con Predator: analisi statica del codice, monitoraggio di infrastrutture e web application, SBOM.
Formazione del personale
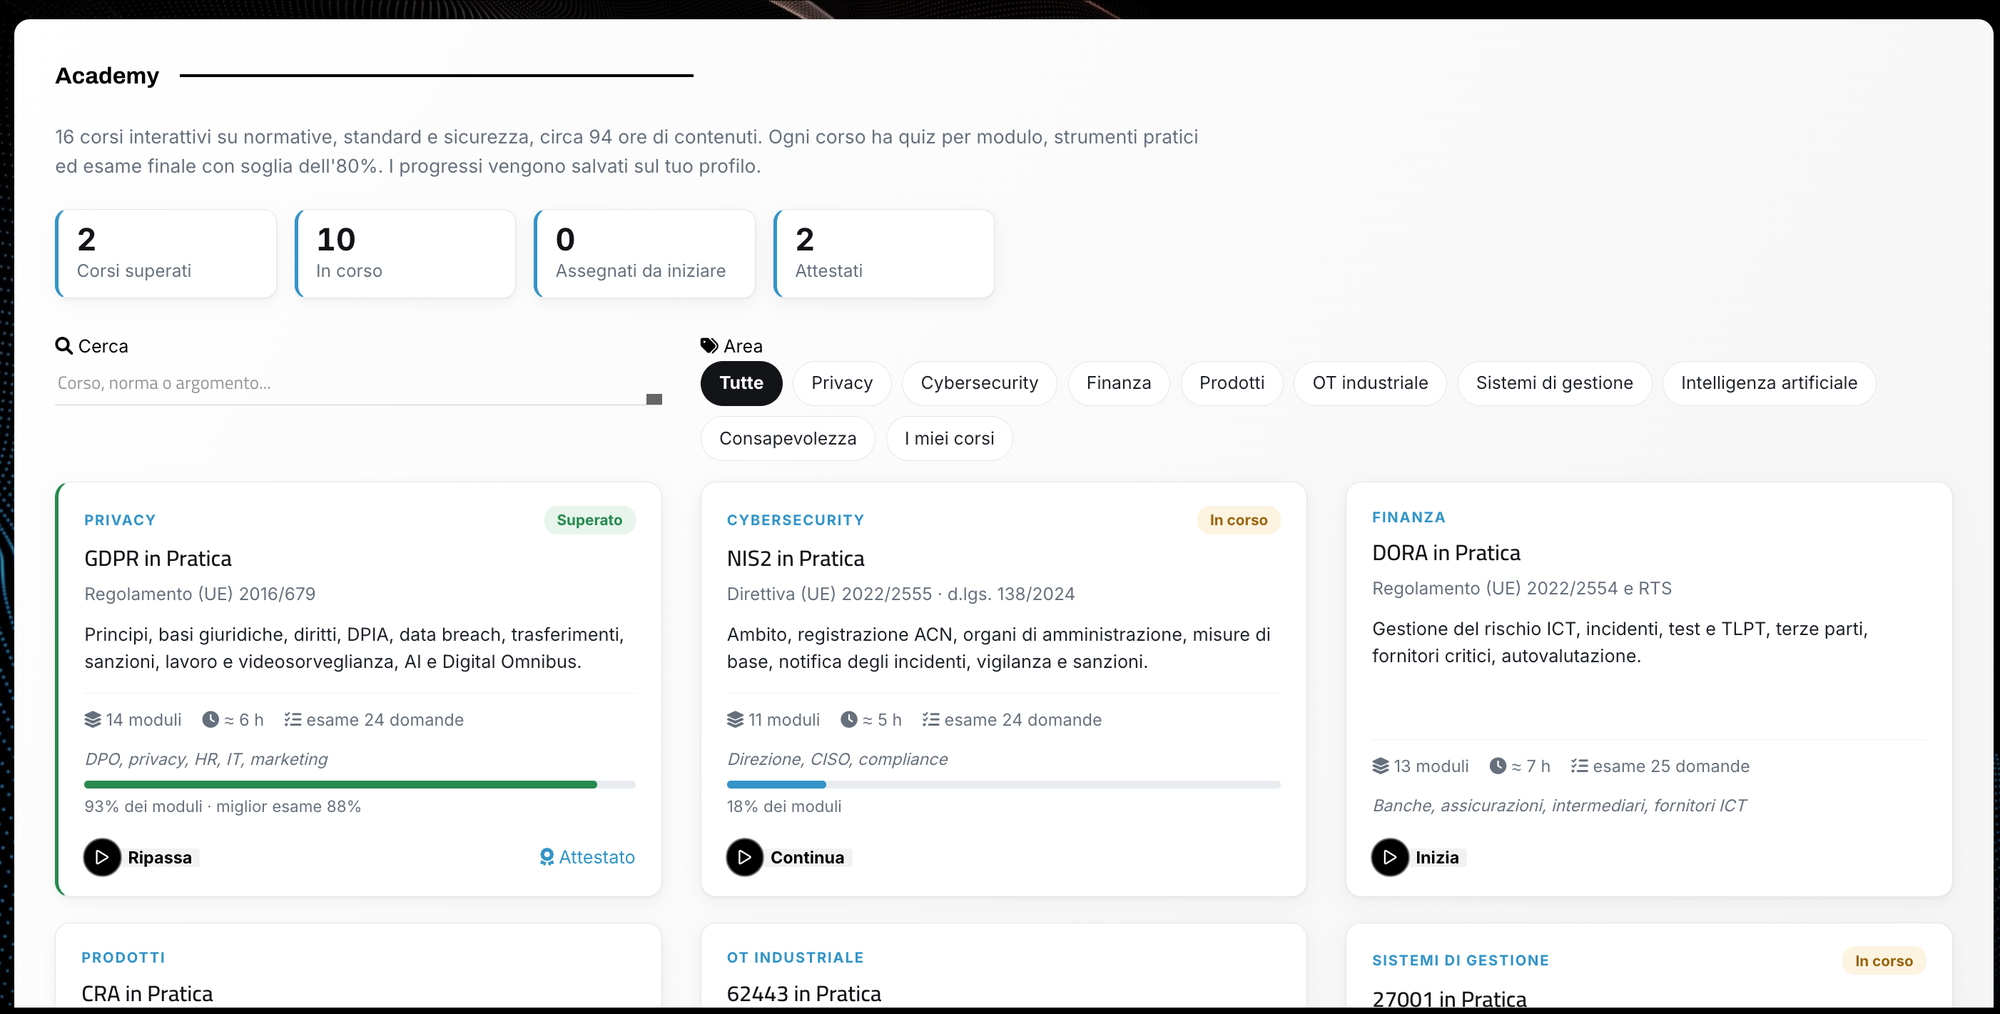
Oltre 16 corsi interattivi accompagnano ogni fase: dalla governance e la privacy alla progettazione sicura di agenti AI e reti, fino al CRA e al phishing, con quiz, esame finale e attestati.
Security by Design, Defense in Depth
Secure Flow porta la sicurezza dentro la progettazione, così che architetture e software nascano già allineati alle norme e ai requisiti dell'organizzazione.
Le policy di riferimento per lo sviluppo sicuro
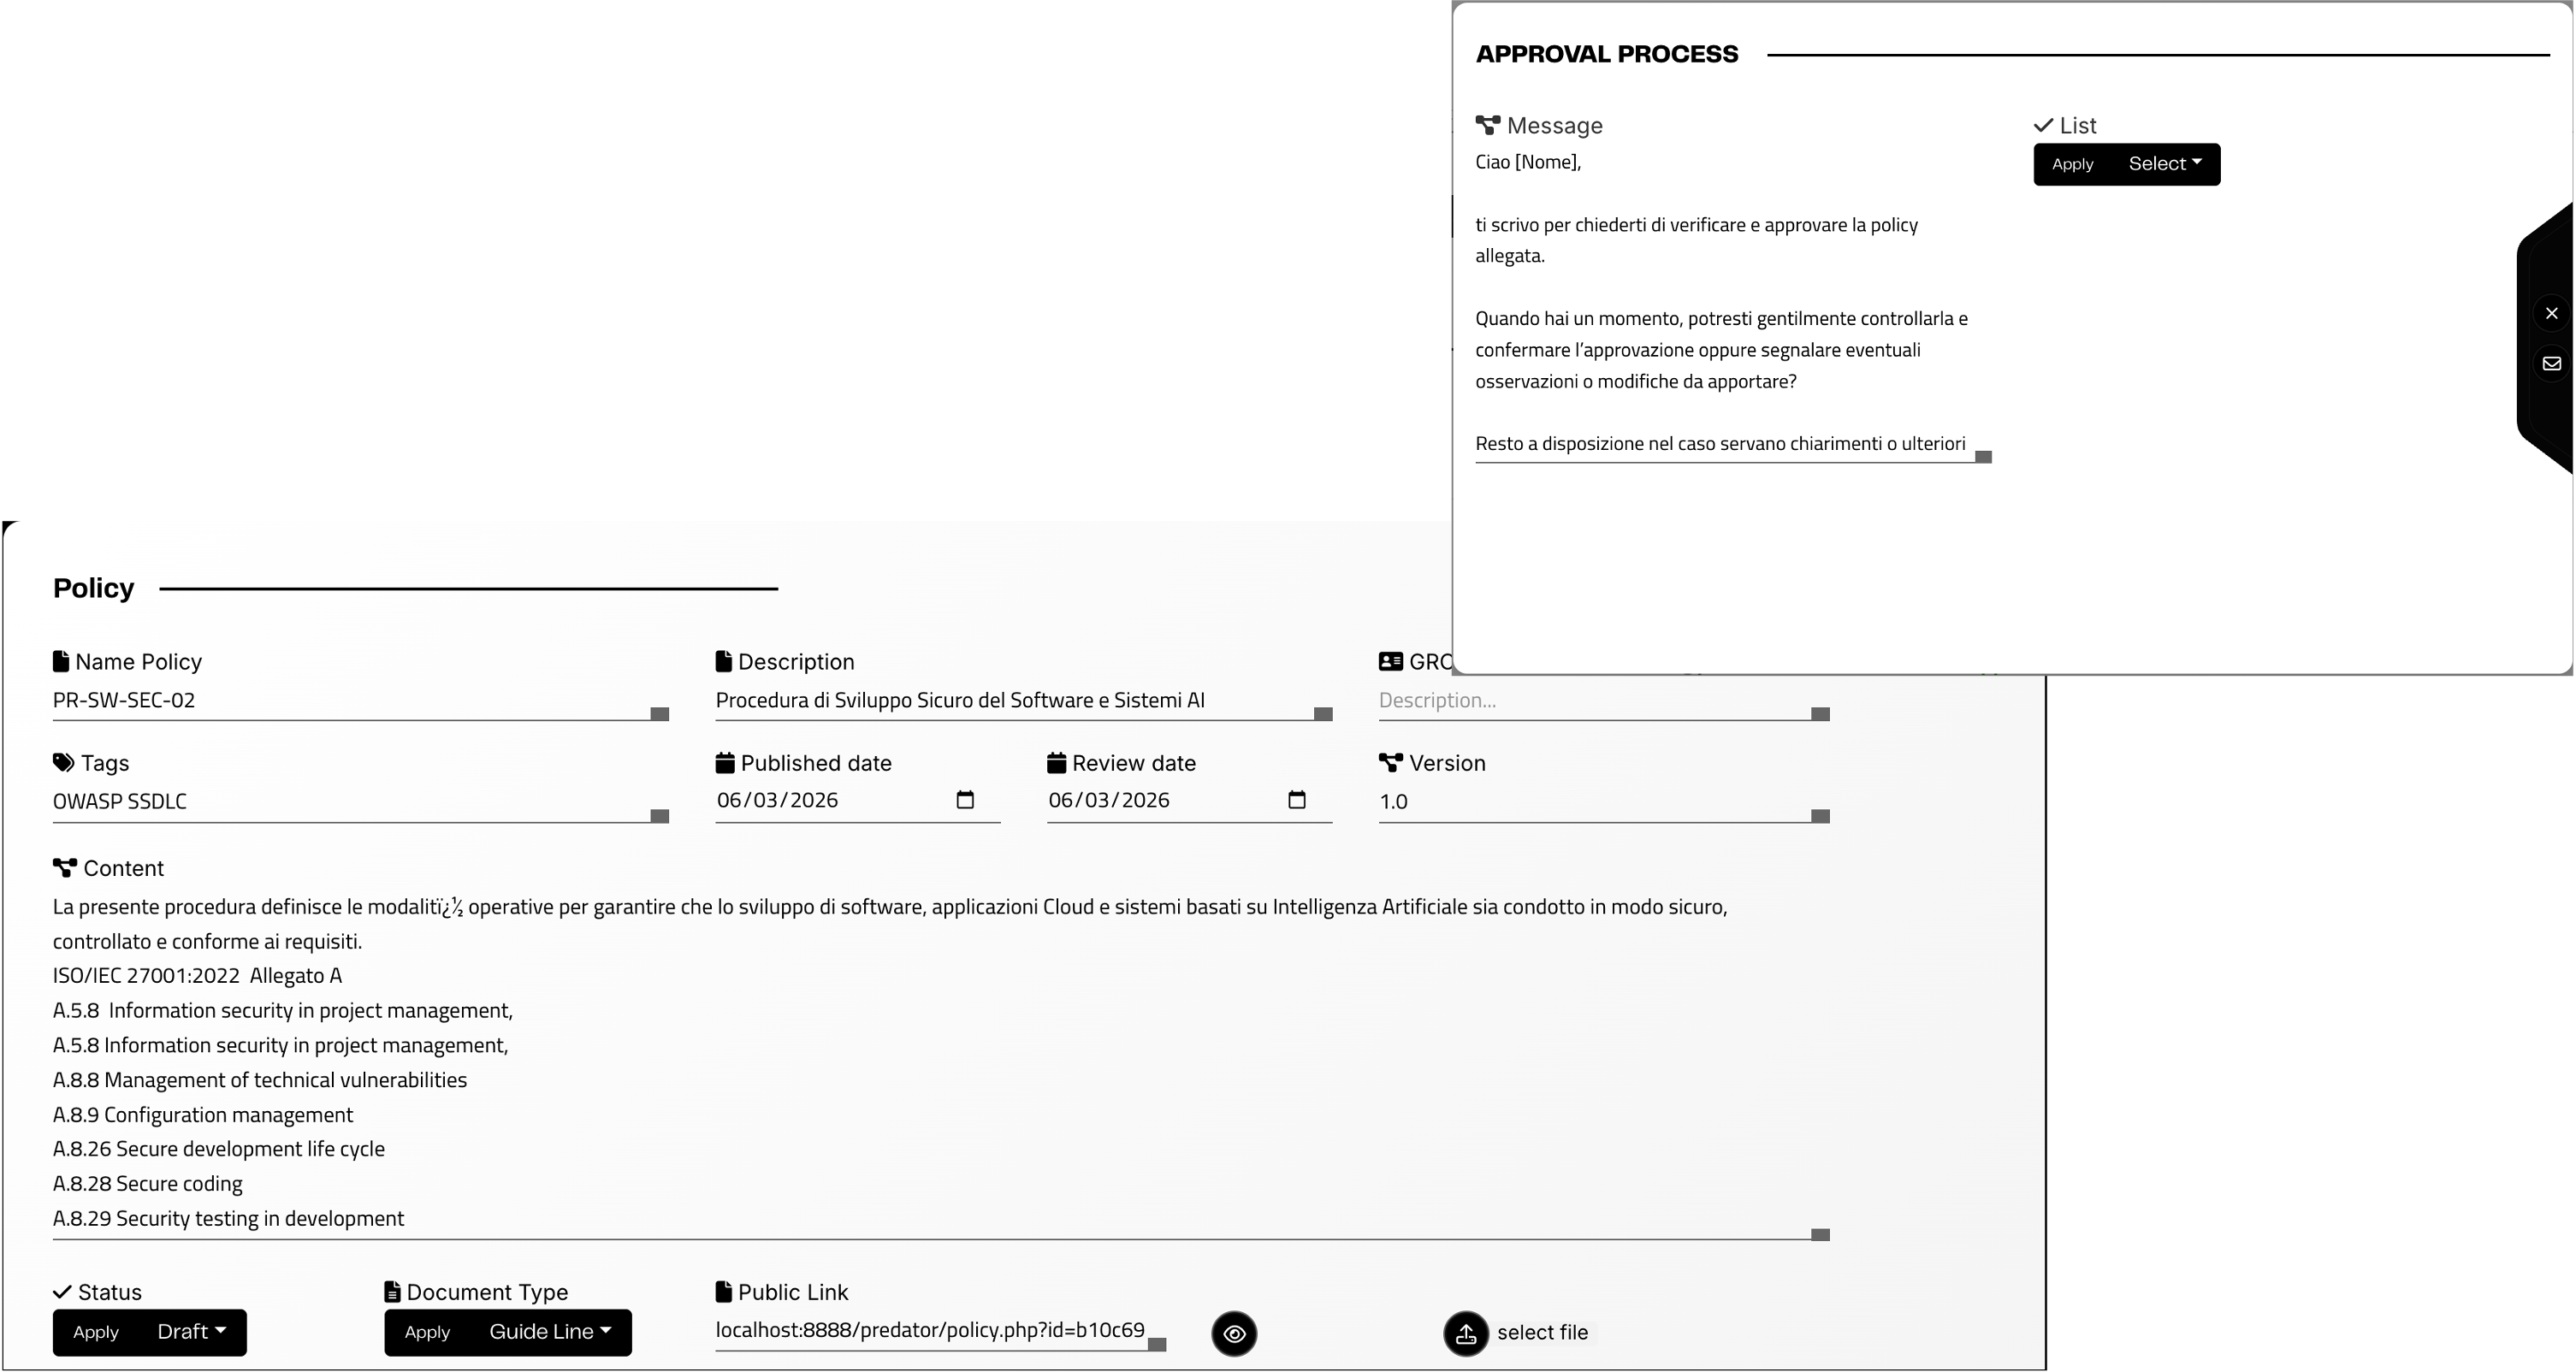
Secure Flow parte dallo stesso impianto documentale usato per la gestione delle terze parti: policy e procedure di sviluppo sicuro di software e sistemi AI, versionate, mappate sui controlli ISO/IEC 27001:2022 Annex A e approvate dai responsabili con un workflow integrato.
- DocumentiPolicy e procedure di sviluppo sicuro
- MappaturaISO/IEC 27001:2022 Annex A e standard
- WorkflowVersioni, revisione e approvazione
Disegni l'architettura, il modello trova le minacce
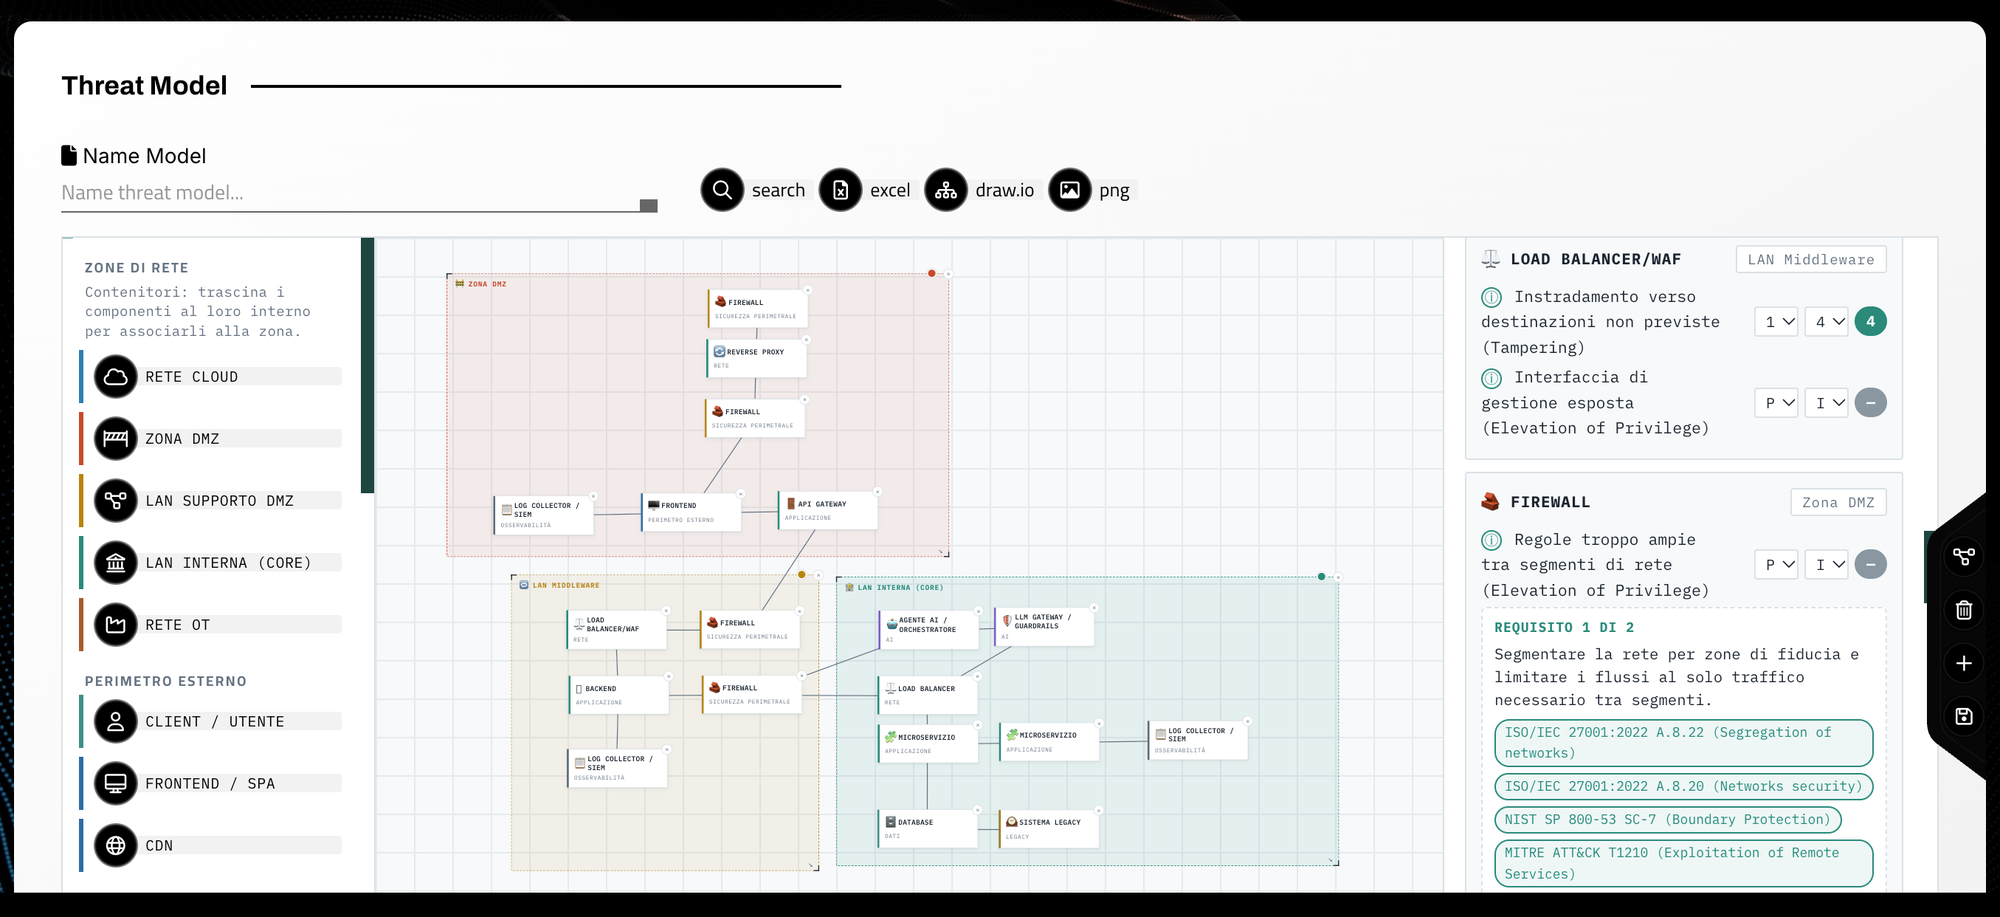
Si parte dal disegno architetturale: trascini i componenti nelle zone di rete (cloud, DMZ, LAN interna, rete OT, perimetro esterno) e li colleghi tra loro, dal firewall al reverse proxy, dall'API gateway all'agente AI con il suo LLM gateway e i guardrail, fino a microservizi, database e sistemi legacy. Per ogni componente il modello individua le minacce applicabili, classificate secondo STRIDE, ne stima probabilità e impatto e propone i requisiti per mitigarle, ciascuno con i riferimenti normativi.
- InputDisegno architetturale per zone di rete
- MinaccePer componente, con probabilità e impatto
- RequisitiISO/IEC 27001, NIST SP 800-53, MITRE ATT&CK
- TecnologiePrincipali stack, focus su architetture AI
- ExportExcel, draw.io, PNG
Dalle minacce al rischio, con le priorità chiare
Le minacce individuate nel threat model vengono valutate sugli asset del progetto: per ciascuna il modulo incrocia minaccia, vulnerabilità e impatto su riservatezza, integrità e disponibilità, calcolando probabilità, impatto e severity. Il risultato dice subito quali rischi affrontare per primi e da quali requisiti partire.
- ModelloAsset → Minaccia → Vulnerabilità → Rischio
- CriteriRiservatezza, Integrità, Disponibilità
- OutputProbabilità, impatto, severity e priorità
Dalle tecniche di attacco ai requisiti di sicurezza, attraverso i principali framework di riferimento
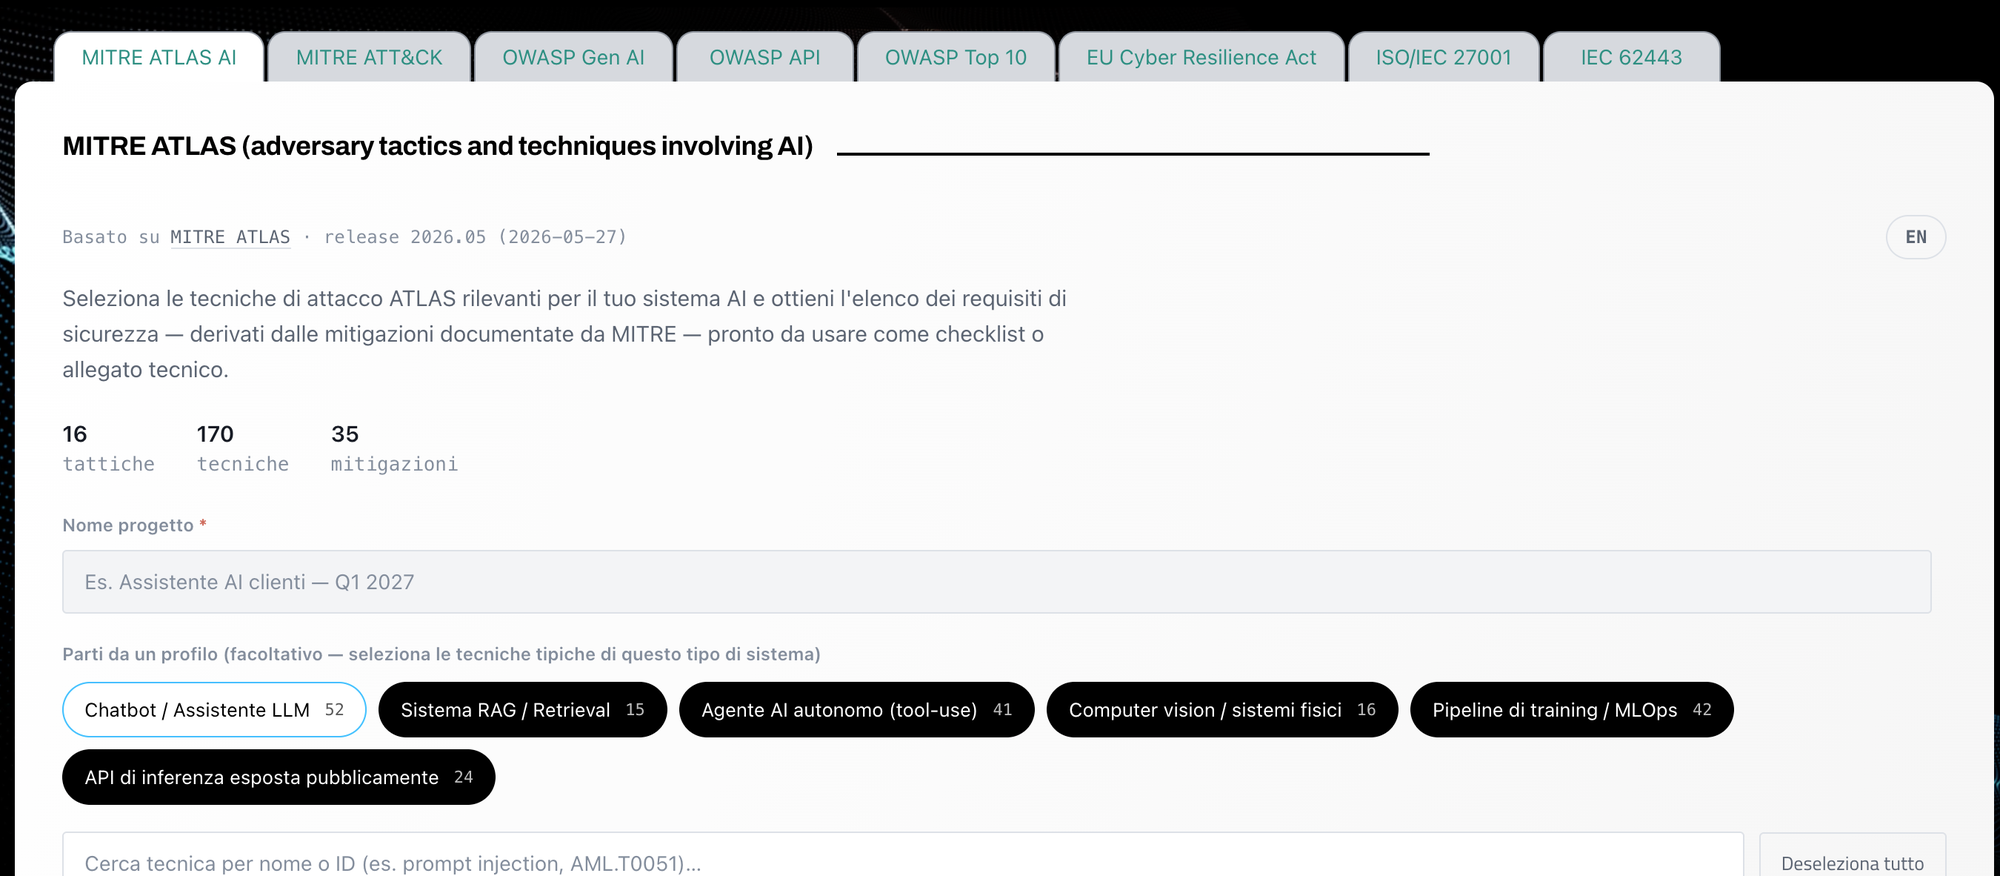
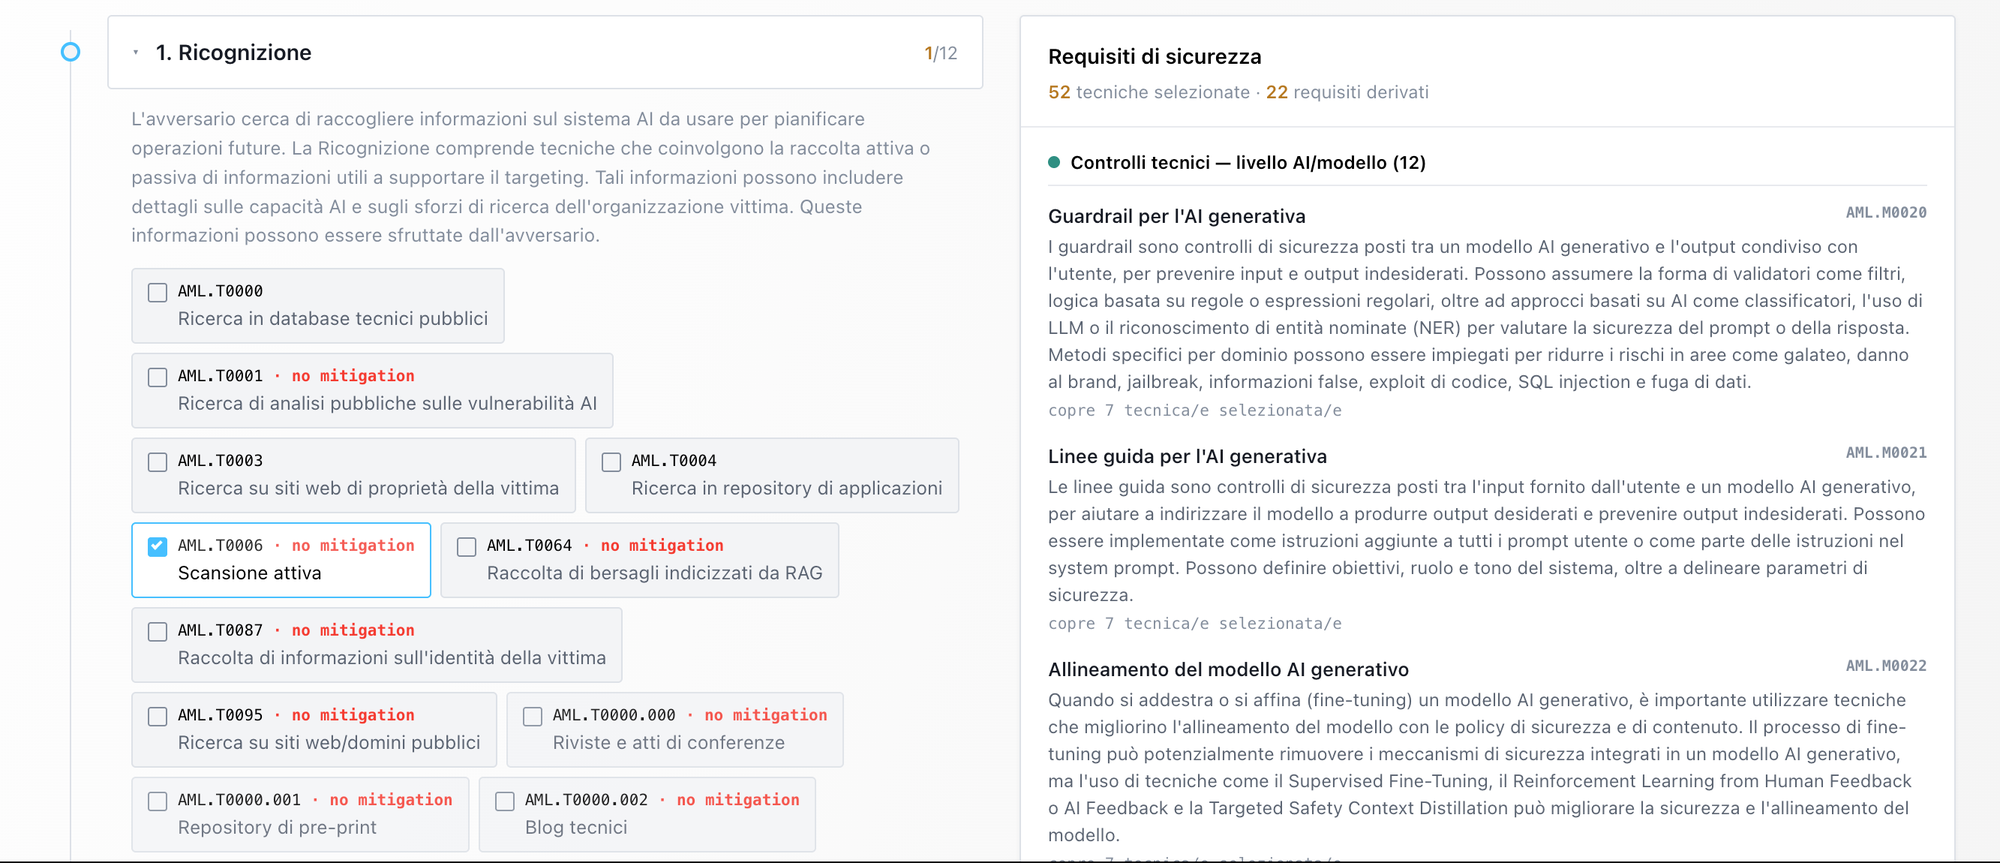
Il modello per l'emissione dei requisiti copre i maggiori standard e riferimenti normativi. Per un sistema AI, ad esempio, selezioni le tecniche di attacco MITRE ATLAS rilevanti, partendo se vuoi da un profilo già pronto, e ottieni l'elenco dei requisiti di sicurezza derivati dalle mitigazioni documentate, pronto da usare come checklist o allegato tecnico.
- FrameworkMITRE ATLAS, MITRE ATT&CK, OWASP Gen AI, OWASP API, OWASP Top 10, EU Cyber Resilience Act, ISO/IEC 27001, IEC 62443
- MITRE ATLAS16 tattiche, 170 tecniche, 35 mitigazioni
- Profili AIChatbot LLM, RAG, agente con tool, computer vision, MLOps, API di inferenza
- OutputChecklist o allegato tecnico
Un'Academy per formare chi progetta, sviluppa e decide
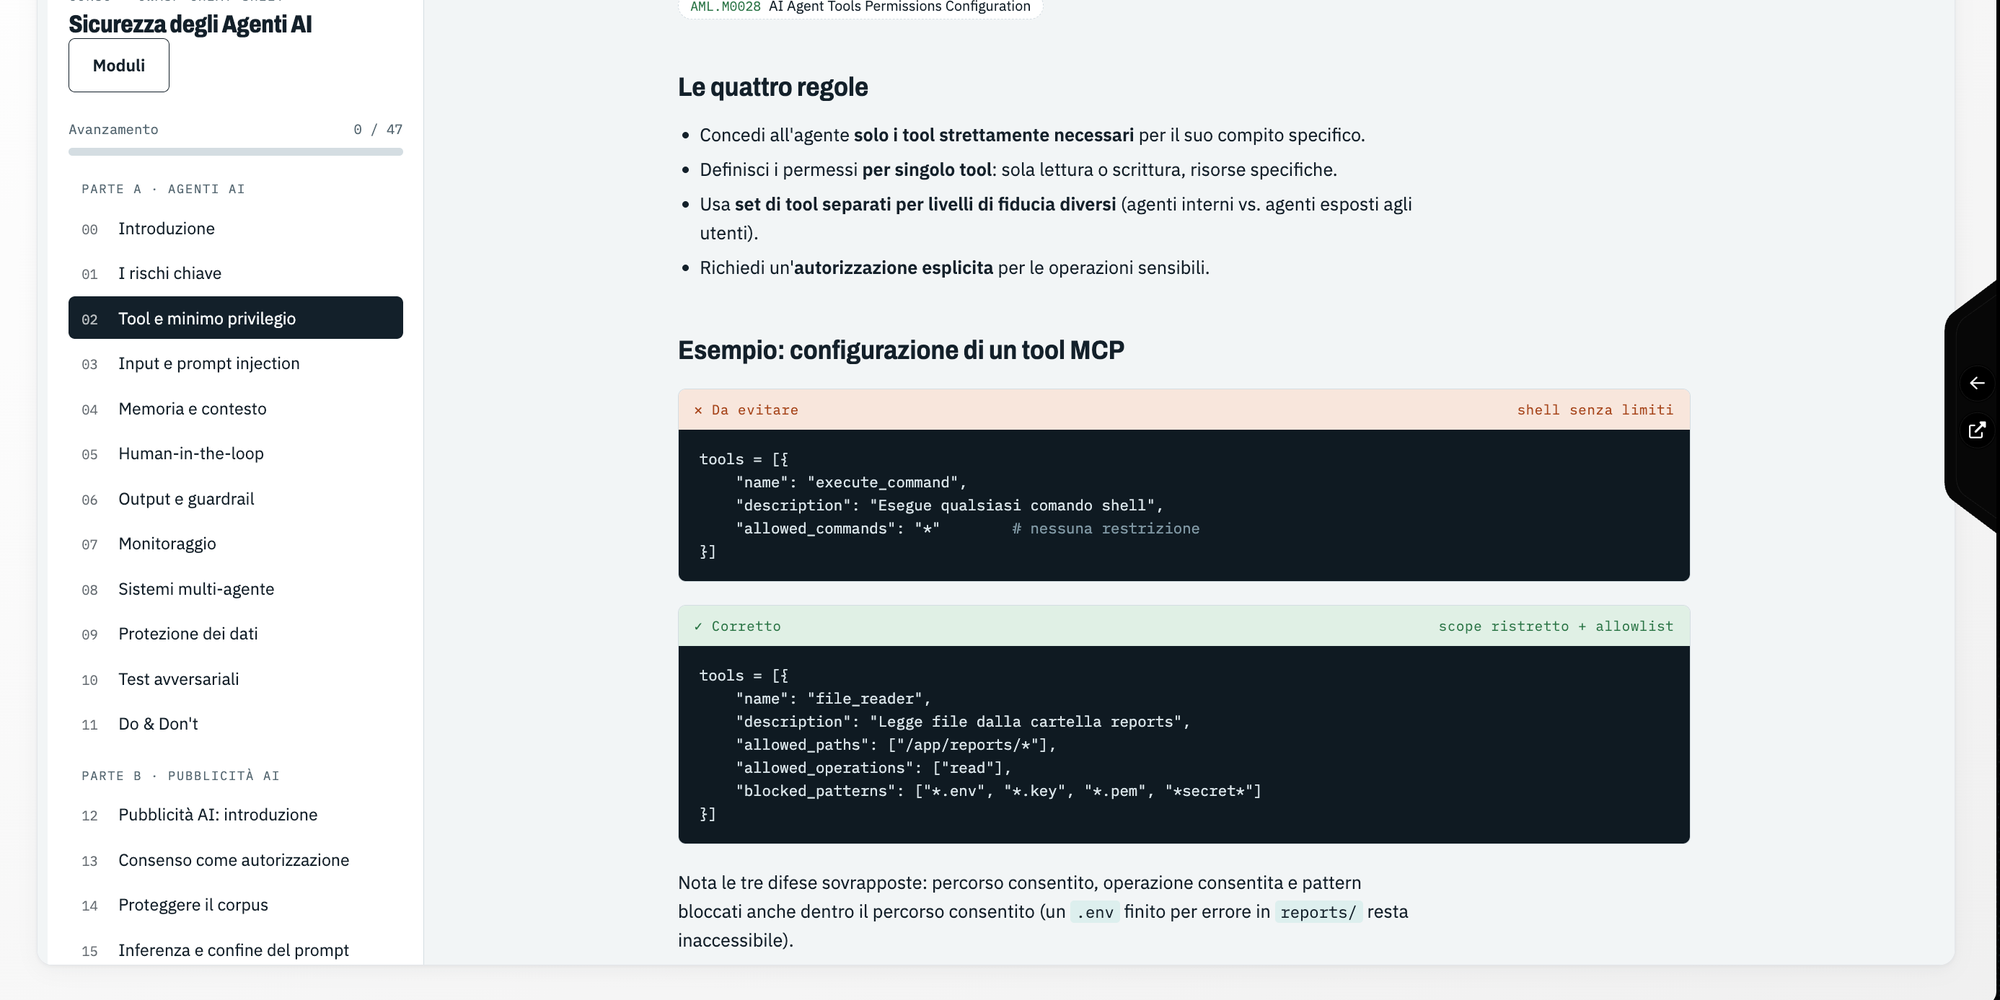
Ogni fase è accompagnata dall'Academy: oltre 16 corsi interattivi che vanno dalla governance e dalla privacy agli aspetti ingegneristici, come la progettazione di un agente AI e i suoi rischi di sicurezza, fino al phishing, passando per il Cyber Resilience Act e la progettazione di reti sicure. Il materiale può essere usato anche internamente per formare il personale, con quiz, esame finale e attestati.
- Corsi16+ corsi interattivi, circa 94 ore
- TemiGovernance, privacy, NIS2, DORA, CRA, ISO 27001, IEC 62443, AI, phishing, reti sicure
- VerificaQuiz per modulo, esame finale con soglia dell'80%
- TracciamentoProgressi per utente e attestati
Dal disegno sicuro alla verifica continua di codice e infrastruttura
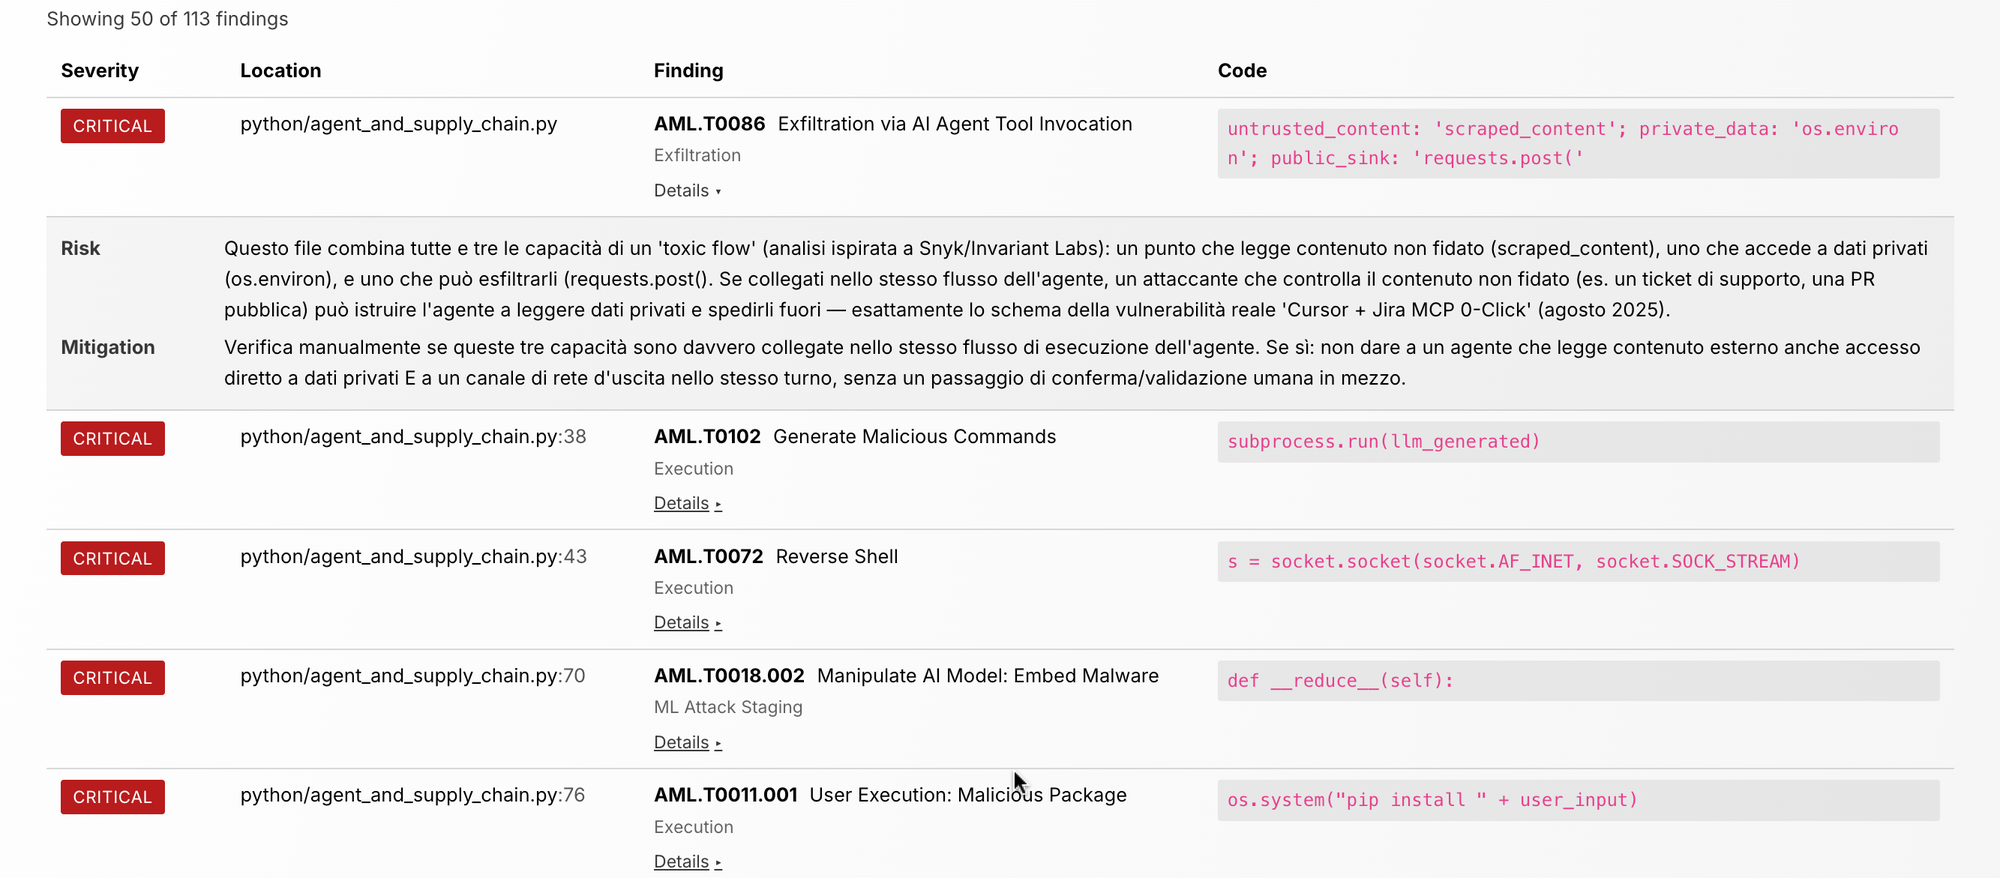
La progettazione sicura non può fermarsi al disegno: Secure Flow si aggancia al modulo Predator, che esegue l'analisi statica del codice, con particolare attenzione agli agenti AI, e monitora infrastrutture e web application con la relativa SBOM. Così si verifica che quanto progettato sia stato davvero realizzato in sicurezza.
- CodiceAnalisi statica, focus agenti AI
- InfrastruttureMonitoraggio infrastrutture e web application
- ComponentiSBOM
Un'unica piattaforma AI, architettura modulare
SynapSec è un ecosistema integrato basato su un unico framework modulare, che riunisce tutte le soluzioni della piattaforma e consente di adottarle singolarmente o combinarle in base alle specifiche esigenze aziendali. Grazie all'integrazione di tecnologie LLM e RAG per l'assistente AI e di connettori cloud e on-premise, offre una piattaforma flessibile, scalabile e progettata per evolvere insieme alle normative, ai processi e alle necessità dei team.
SaaS, zero installazioni
Piattaforma interamente in cloud: accedi da browser, senza infrastruttura da gestire lato cliente.
AI Assistant integrato
Un assistente conversazionale con RAG sui tuoi documenti risponde su policy, compliance e risposte dei fornitori.
White-label
Personalizza l'interfaccia con il logo della tua azienda per condividerla con reparti e fornitori come strumento proprio.
Multi-normativa
NIS2, GDPR, DORA, AI Act e CRA gestite nella stessa piattaforma, con moduli dedicati per ciascuna.
Integrabile
Connettori cloud (Google Cloud, AWS, Aruba Cloud, Register.it) e on-premise, senza obbligarti a spostare i dati altrove.
Consulenza inclusa
I nostri consulenti ti supportano nell'adozione della piattaforma e nell'integrazione della cybersecurity nei processi aziendali.
Porta la sicurezza dentro la progettazione
Ti mostriamo Secure Flow su un tuo progetto: dal disegno dell'architettura ai requisiti, fino alla verifica del codice con Predator.